 Por Tecnogaming
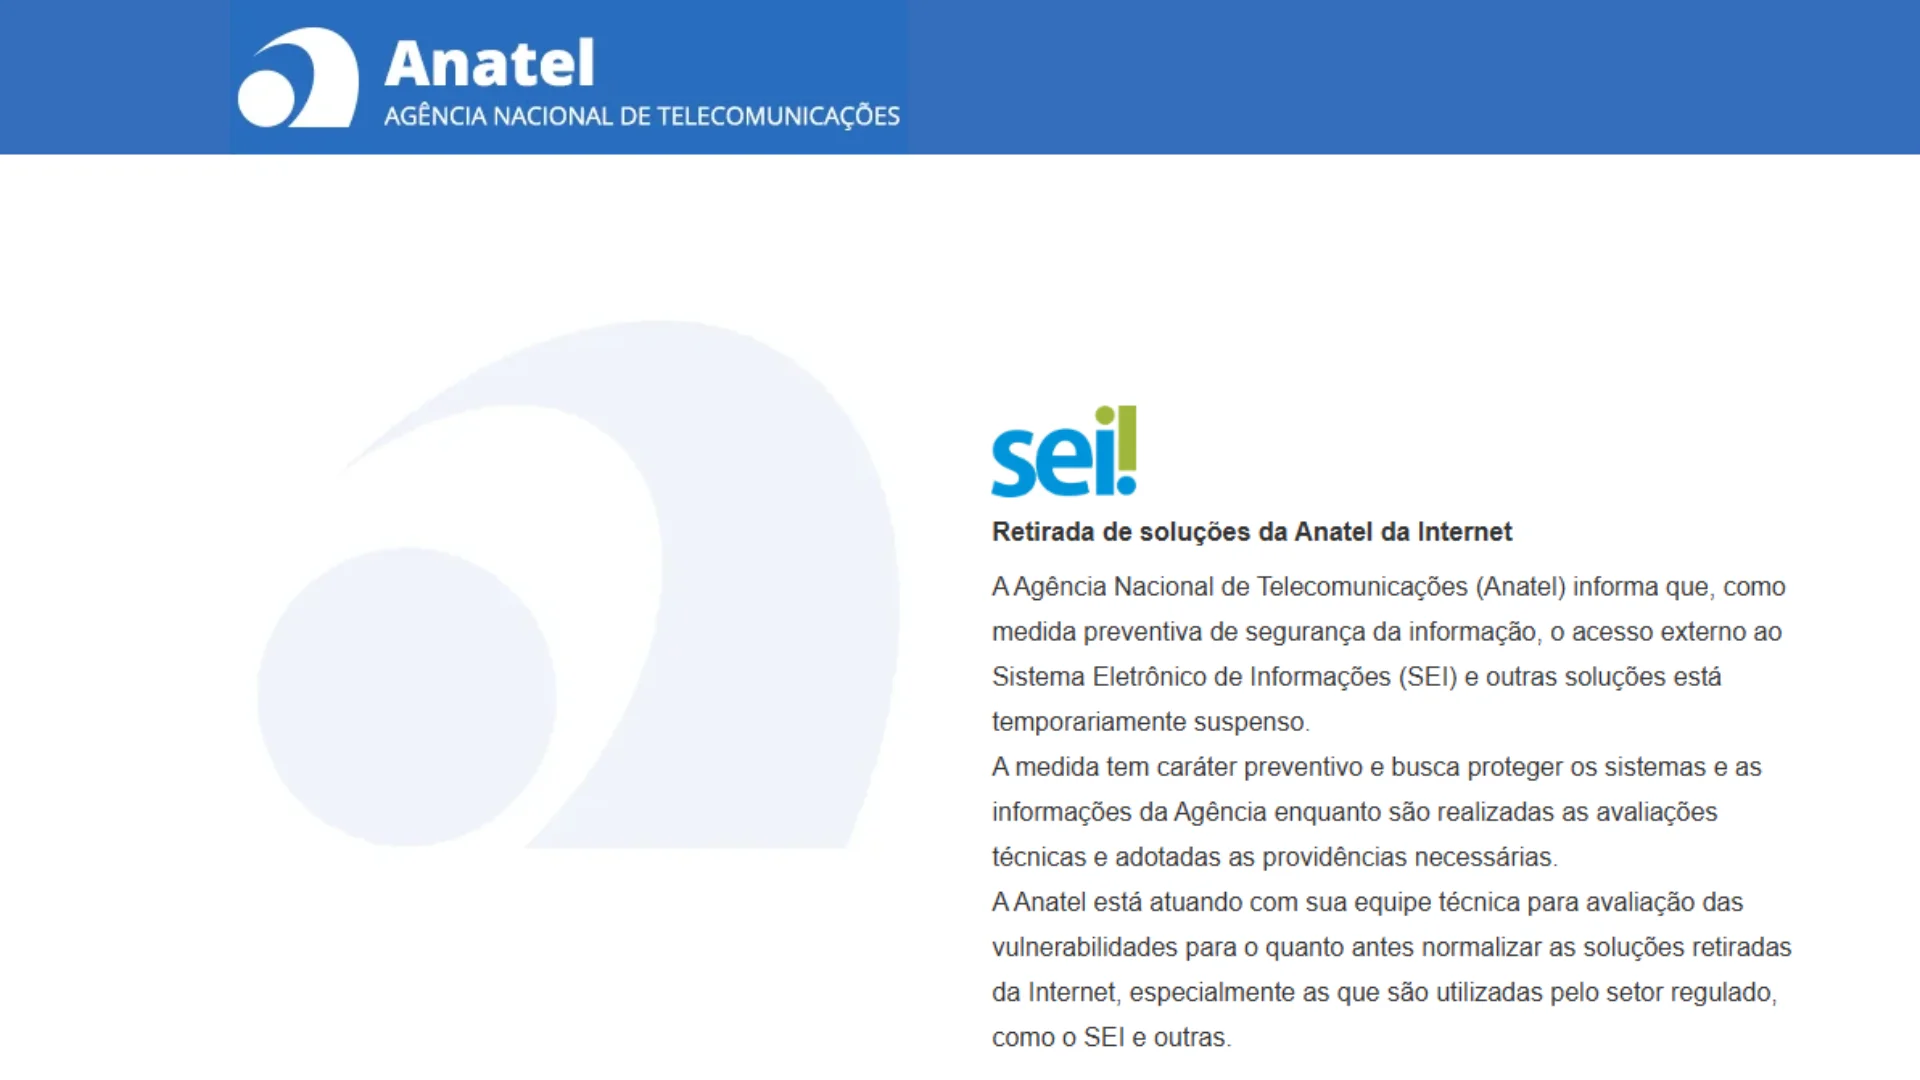
A descoberta de vulnerabilidades graves na linguagem de programação PHP resultou na suspensão temporária de diversos serviços digitais em órgãos públicos brasileiros nesta quarta-feira (21). A Agência Nacional de Telecomunicações (Anatel) confirmou que retirou provisoriamente do ar o seu Sistema Eletrônico de Informações (SEI) como medida de precaução diante do alerta de segurança global emitido para a tecnologia.
Além da Anatel, tribunais da Justiça Federal também adotaram interrupções preventivas em suas plataformas. O Tribunal Regional Federal da 1ª Região (TRF1) suspendeu o acesso externo ao SEI, seguindo recomendações do TRF4. Já a Justiça Federal da 4ª Região interrompeu o acesso remoto a seus sistemas, enquanto o TRF6, em Minas Gerais, suspendeu o expediente e os prazos processuais devido a instabilidades e riscos detectados em ferramentas como o eproc e portais institucionais.
Alerta oficial e recomendações de segurança
As falhas, catalogadas sob as identificações CVE-2026-109618 e CVE-2026-109619, receberam pontuação de gravidade 9,2 em uma escala até 10 e permitem que agentes mal intencionados executem comandos em servidores sem exigir autenticação. O Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov) emitiu um comunicado oficial recomendando a atualização imediata dos ambientes que utilizam a linguagem para as versões corrigidas disponibilizadas pelos desenvolvedores.
Até o momento, relatórios oficiais indicam que não há confirmação de invasões consumadas aos sistemas dos órgãos afetados no país, sendo as paralisações estritamente preventivas. Governos e corporações de nações europeias, como Alemanha, França e Finlândia, também adotaram medidas semelhantes de interrupção de serviços digitais enquanto aplicam os patches de correção em seus servidores.
Esta matéria foi produzida com apoio de inteligência artificial e revisada por um jornalista antes da publicação.
